ランサムウェアの感染経路の大半はVPNとリモートデスクトップ接続
警察庁の広報資料「令和4年上半期におけるサイバー空間をめぐる脅威の情勢等について」では、ランサムウェアの感染経路の大半はVPNとリモートデスクトップ接続と報告されております。
近年は工場におけるランサムウェア被害も増加しておりますが、工場での感染経路もVPN/リモートデスクトップ接続が多いと推察します。
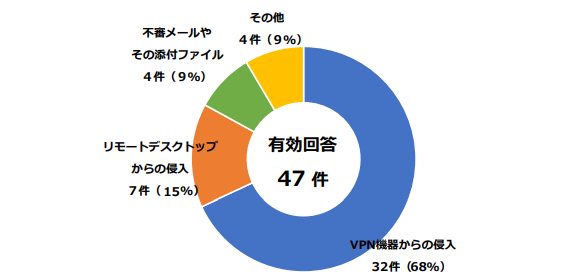
【図表7:感染経路】
※警察庁「令和4年上半期におけるサイバー空間をめぐる脅威の情勢等について」より抜粋
リモートアクセスの必要性
工場においては、以下のようなリモートアクセスに対するニーズが存在すると認識しております。
・人口減少による人材不足でメンテナンス要員確保が困難
・感染症や天災などの不安定要素による、社員の行動制限を実現するための対応策
・熟練者のスキルトランスファーのための、海外・国内工場への出張負荷/工数の削減
しかし、従来手法のVPN形式ではサイバー攻撃のリスクがあるため、どのようにセキュリティを確保するかが課題となっているのではないでしょうか。
リモートアクセス導入に向けた壁
OT環境におけるリモートアクセスの難しさには、以下のようなOT機器特有の仕様やセキュリティ要件があると認識しております。
・OT機器を制御する専用アプリやツールの利用
・OT機器特有の通信方式への対応が必要
・リモート操作のセッションを記録し、未許可利用者・不正操作の監視が必要
現状も多くのリモートアクセスツールがありますが、ほとんどの製品はIT環境での利用を対象としており、OT環境の要件に沿ったソリューションは少ないのが実情です。
工場におけるゼロトラストリモートアクセス要件
OT環境において、セキュア・リモートアクセスプラットフォームを提供しているDispel社が推奨し実装する機能要件を以下の表でご紹介します。
これらの機能は、次世代ゼロトラスト・リモートアクセスを実現するために、産業制御系ガイドライン(例えばNIST CSFやIEC 62443等) の要件に基づいて実装されている機能です。
|
項目 |
対応 |
可視化と 制御の確保 |
標的型攻撃 |
マルウェアと ランサムウェア |
監視と分析 |
備考 |
|
|
○ |
ユーザーとデバイスを識別 アクセス権を付与する役割。 |
||||
|
多要素認証 |
○ |
本人偽装を防止。 |
||||
|
|
○ |
ネットワーク上の全ての デバイスを登録し、リモートアクセスに必要なIPアドレス、ポート、プロトコルを管理。 これにより、ネットワークへの未承認の変更を防止。 |
||||
|
非標準 |
○ |
制御装置ベンダーごとの |
||||
|
アプリ |
|
HMI、PLC、SCADAシステムで できる、完全にカスタマイズ 可能な仮想環境を準備し、 ダイレクト接続を実現。 |
||||
|
ムービング |
|
|
リモートアクセスで利用する |
|||
|
セグメンテーション |
|
セグメント化された ネットワークにより、重要な システムの露出が制限され、 攻撃者による横方向の移動の リスクを軽減。 |
||||
|
エンドポイント |
|
|
一時的な仮想デスクトップを 利用することにより、アクセスする側と、アクセスされる 保護する機能。 |
|||
|
ネットワークと トンネリング |
|
産業制御システムとパブリック インターネットを介した 通信を、不正な第三者による 傍受から保護する手段。 |
||||
|
|
|
セッション記録やシスログを リアルタイムで表示し、異常や脅威検出の調査に利用。 |
||||
|
|
○ |
ネットワークアクティビティを リアルタイムで検出するため、セッション記録、ネットワーク アクティビティログ、 キーストロークログをSIEMや |
||||
|
|
○ |
SOCチームによりセキュリティ |
※Dispel社レポート参照
次世代ゼロトラスト防御機能 ~ムービングターゲットディフェンス~
ランサムウェア攻撃の防御策として特に有効なのは、ムービングターゲットディフェンス機能です。
NIST 800-160 v2にも採用された次世代ゼロトラスト防御機能で、パブリックインターネットに接続させる基盤の仮想インフラストラクチャ(IPアドレスも含む)を自動的に変更することで、攻撃対象を特定させない画期的な技術です。
攻撃者が偵察先の情報を収集しても、設定した時間単位で無効化するため、脆弱性の悪用や攻撃ターゲット調査活動を強力に防御することができます。
米軍ではその有用性が評価され、既に採用されている次世代ゼロトラスト技術です。
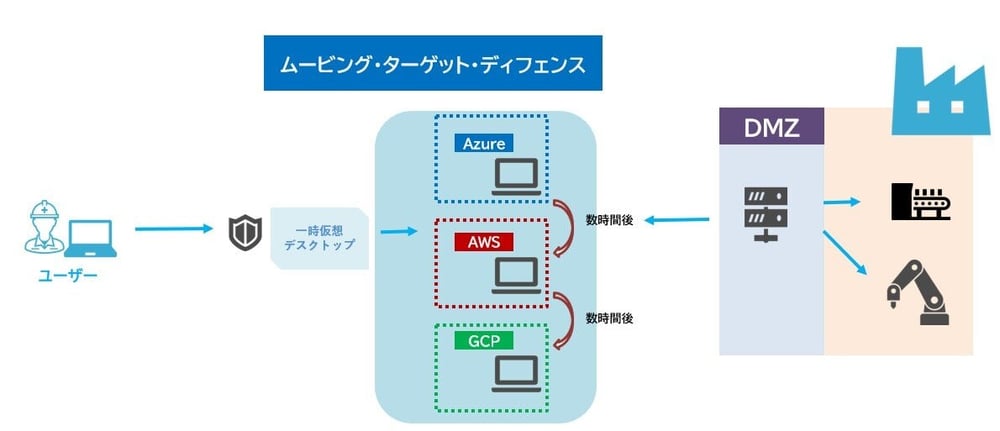
【イメージ図】
最後に・・・
弊社は3年前からOTセキュリティについて取り組んで参りました。
その中でお客様からリモートアクセスの課題についてご相談されることが多く、次世代ゼロトラスト防御機能ムービング・ターゲット・ディフェンスを実装したセキュア・リモートアクセス・プラットフォームの取り扱いを開始しました。
もし本件にご興味がございましたら、是非担当営業へお声がけ下さい。
皆様のお役に立てる情報提供になれば幸いでございます。
執筆者
萩川 義則
営業技術本部 戦略ビジネス統括部 セキュリティ営業部
「情報漏洩対策」ソリューションLANSCOPEの立ち上げから担当し、多くの導入に従事。
「サイバー攻撃の防御・検知」としてNGAV、EDR、メールセキュリティとラインナップを拡げ、2022年から「サイバー攻撃の対応」としてSOC、インシデントレスポンスサービスなど、セキュリティオペレーションソリューションも担当。
-
#41 AI時代のID管理最前線ー AIエージェント時代に求められるガバナンスと特権管理 ー
2026.08.28
昨今、急速に進んでいるAI活用により増加する非人間ID(AIエージェント等)のリスクに対し、ゼロトラストの考え方に基づき、IGAによるガバナンス強化とPAMによる特権管理の重要性と弊社がご支援できることをレポートいたします。
-
#40 MS365のデータは消失するのか? ― クラウド時代に求められるバックアップの在り方 ―
2026.07.02
Microsoft 365のデータは本当に安全なのか。消失リスクや同期・Vaultの限界を整理し、バックアップの必要性を多角的に考察します。
-
#35 もう一度考えたいID管理/アイデンティティ・セキュリティの重要性 ~昨年のランサムウェア事案からの示唆~
2026.02.05
昨年起きたランサムウェア事案を踏まえアイデンティティ・セキュリティの重要性を解説いたします。MFA未適用や過剰権限が攻撃拡大を招く点を指摘し、権限の可視化・最小化、継続的統制がゼロトラスト実現と事業継続の鍵となります。