2026.11.05
はじめに
本年9月頃から今もなお、国内では大規模な情報漏洩事故やランサムウェア被害が相次いで発生しています。
被害は小売、金融、交通、政府機関、EC、SaaS事業者など業種を問わず発生しており、単なるサイバー攻撃の増加ではなく、企業におけるデータ管理やサプライチェーン管理上の課題が顕在化した期間であったと考えられます。
特に数百万件から数千万件規模の個人情報漏洩が相次ぎ、企業のブランド価値や事業継続性に対するリスクが改めて認識される結果となりました。
発生した被害・事故の分類
この秋に公表された主要な事故は、大きく6つのパターンに分類することができます。
1.Webアプリケーション脆弱性の悪用
公開サーバーやAPIの脆弱性が悪用され、大量のデータが窃取されました。
事例の中には2000万件を超えるユーザー情報に加え、数億件規模の画像メタデータが漏洩しており、公開システムに対する継続的な脆弱性管理の重要性が示されました。
2.認証情報窃取・アカウント乗っ取り
フィッシングによりMicrosoft 365アカウントが窃取され、大量のなりすましメールが送信された事象や、VPNアカウントの悪用も確認されています。
近年は境界型防御を突破する攻撃よりも、認証情報そのものを狙う攻撃が増加しています。
3.サプライチェーン・委託先経由の侵害
委託先やクラウドサービス事業者が侵害され、その影響が利用企業に波及しました。
自社だけでなく、委託先を含めたセキュリティ管理の重要性が高まっています。
4.ランサムウェア攻撃
相次ぐ情報漏洩事故が注目されていますが、ランサムウェア攻撃も発生しています。
本年上半期のランサムウェア被害は123件と過去最多で、VPN機器が侵入経路の約5割を占めています。
-
5.設定不備・アクセス制御不備
アクセス権限設定や公開設定の不備により情報が閲覧可能な状態となっていました。
高度な攻撃だけでなく、基本的な管理不備が重大事故につながることを示しています。
6.原因調査中の不正アクセス
その他、不正アクセスの事実は確認されているものの、侵入経路や攻撃手法は調査中となっている事案もあります。
いずれの事案においても、被害を受けた組織が数百万件規模の情報を保有していたことから、影響は極めて大きく二次被害も懸念されます。
-
被害を拡大させた主な要因
今回の事故を分析すると、共通して以下の3つの課題が見えてきます。
1.データの過剰保有による大量の個人情報漏洩
長期間保管された会員情報や本人確認書類が被害対象となった事案が複数ありました。
侵入を完全に防ぐことは難しいものの、保有するデータ量を適切に管理することで、被害規模を大幅に抑制できる可能性があります。
2.サプライチェーン管理の不足
委託先やクラウド事業者が侵害され、自社へ被害が波及するケースが多数確認されました。
自社の対策だけでは十分とは言えず、委託先を含めたガバナンスが求められています。
3.可視化不足
事故発生後、多くの企業で「何が漏洩したのか」「どこまで影響が及んでいるのか」を迅速に把握できないことも大きな課題です。
IT資産、システム構成、データ保有状況の可視化が十分に行われていないことが、初動対応の遅れにつながっています。
-
企業が取るべき対策
-
今回の事例から、企業が優先的に取り組むべき対策として以下が挙げられ、IPAおよび国家サイバー統括室(NCO)が公表した注意喚起やガイドラインにおいても重点施策として示されています。
-
-
1. データ保有状況の棚卸しと不要データの削除
2. 保存期間管理を含むデータライフサイクル管理
3. 委託先セキュリティ管理の強化
4. 多要素認証(MFA)の導入拡大
5. VPNや特権IDの適切な管理
6. ログ監視や異常検知の高度化
7. CMDBやサービスマップによる構成管理
8. インシデント対応体制の確保とサイバーBCPの整備
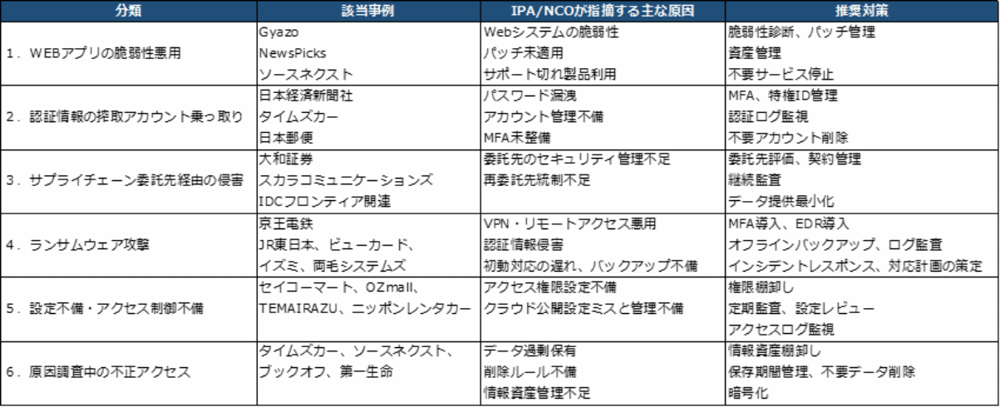
【公表されているインシデントの整理】
※上記は当社の調査と国家サイバー統括室および情報処理推進機構の注意喚起とガイドラインから整理しています。
一連のインシデントを分析すると、起こることを前提として「侵入された際の被害を最小化するための準備」が十分ではないことが分かります。
サイバーレジリエンシーの強化が必要です。
弊社は、上記表の推奨対策にある認証情報や特権IDの管理をはじめ、クラウドやサプライチェーンのリスク管理・ガバナンス、ランサムウェア対策としてのEDRによる検知、統合ログ管理・セキュリティ監視、インシデント対応、バックアップの堅牢化まで、お客様のセキュリティ強化を総合的にご支援いたします。
-
-
-
まとめ
-
一連の情報漏洩の事例から得られた教訓は、「侵入を100%防ぐことは困難である一方、保有データを適切に管理し、影響範囲を迅速に把握できる体制は構築できる」という点にあるかと思います。
-
弊社は、可視化・運用管理・データガバナンスの観点から、お客様のサイバーセキュリティ強化と事業継続を支援できるパートナーとしてお役に立てればと考えております。
-
執筆者
本間 将一
営業技術本部 執行役員
2022年2月IIM入社 セキュリティー部門責任者
外資系大手SIerにて15年あまりセキュリティーサービスの事業責任者として、製品のインテグレーョン、セキュリティーコンサルティング、運用サービスやSOCの事業の企画や販売に従事し、2022年2月より現職に着任。
-
#43 相次ぐ情報漏洩事故とランサムウェア被害! ~起こっていることの整理と対策の提言~
2026.11.05
相次ぐ情報漏洩・ランサムウェア被害は、サイバーセキュリティ対策に加えて、データ過剰保有、サプライチェーン管理不足、IT資産の可視化不足が共通課題として挙げられます。お客様のデータ管理強化のために弊社にできることを整理しました。
-
#40 MS365のデータは消失するのか? ― クラウド時代に求められるバックアップの在り方 ―
2026.07.02
Microsoft 365のデータは本当に安全なのか。消失リスクや同期・Vaultの限界を整理し、バックアップの必要性を多角的に考察します。
-
#35 もう一度考えたいID管理/アイデンティティ・セキュリティの重要性 ~昨年のランサムウェア事案からの示唆~
2026.02.05
昨年起きたランサムウェア事案を踏まえアイデンティティ・セキュリティの重要性を解説いたします。MFA未適用や過剰権限が攻撃拡大を招く点を指摘し、権限の可視化・最小化、継続的統制がゼロトラスト実現と事業継続の鍵となります。